スマートフォンを紛失した直後は、誰しも強い不安に駆られるものです。しかし、最初に数分間に行った対応が、その後の被害の拡大を防ぐかどうかを大きく左右します。
数年前に電車内でスマートフォンを置き忘れた経験から、1Passwordの利用と紛失時への備えの重要性を実感しています。発見は30分後でしたが、その間ずっとパスワードデータや銀行アプリの不正利用を懸念していました。この体験を教訓として、現在は1Passwordを活用し、万が一の場合に対応するための手順を事前に確認しておくことをおすすめします。
スマートフォンにはメールやSNS、銀行アプリ、そしてパスワードマネージャーなど、膨大な個人情報が蓄積されています。そのため、万が一の紛失や盗難に備え、正しい対応手順を事前に把握しておくことが非常に重要になります。
この記事でわかること
- スマホ紛失・盗難直後にやるべき5ステップ(具体的操作手順付き)
- iCloudの「探す」 / Google「デバイスを探す」の使い方(画面付き)
- 1Passwordを使った被害範囲の特定とパスワード一括変更の手順
- iCloud・1Password・GoogleのTLS証明書などの確認結果(2026年6月時点)
- 紛失前に今すぐやっておくべき設定(事前準備チェックリスト)
スマホ紛失時の被害リスク
スマホが紛失した際に生じるリスクを整理しておきます。感情に流されることなく優先順位を立てて対処するには、まずリスクの全体像を把握することが重要だと考えます。
スマホに保存されている情報の種類
現在のスマートフォンには、想像を超える量の機密情報が蓄えられています。
- ChromeやSafariのキーチェーンによる、ブラウザのパスワード自動保存機能です。
- メールやLINEなど、メッセージアプリのやり取り履歴です。
- ログイン状態を維持したまま起動できる、銀行や証券のアプリです。
- InstagramやXなど、SNSサービスのアカウント情報です。
- 個人情報を含む可能性がある、写真や動画ファイルです。
- Google AuthenticatorやAuthyなど、2FA認証用のアプリです。
- パスワードマネージャーアプリです。
特にリスクが高いのは、ブラウザの「パスワードを保存しますか?」という機能で蓄積されてきた情報です。iPhoneのiCloud Keychainや、ChromeのGoogleパスワードマネージャーは利便性がありますが、端末がロック解除された状態では、第三者がそのまま参照できてしまう可能性があります。
被害を受けやすいシナリオ
端末の盗難には、専門の窃盗グループがデータを窃取するケースが存在します。 特に海外ではショルダーサーフィンによる盗難が増加傾向にあるほか、日本国内でも同様の事例が報告されています。
端末を紛失した際は、拾い主が無意に操作するリスクがあります。画面が点灯したまま発見された場合、通知内容から個人情報などが漏洩することもあり得ます。こうした状況は想像しただけで不安ですが、実際に起こり得る現実的な問題です。
緊急対応フロー:紛失直後の5ステップ
スマートフォンを紛失した場合は、後述する手順に従って対応してください。PCや別のスマートフォンを用意できれば、すべての操作を実行できます。
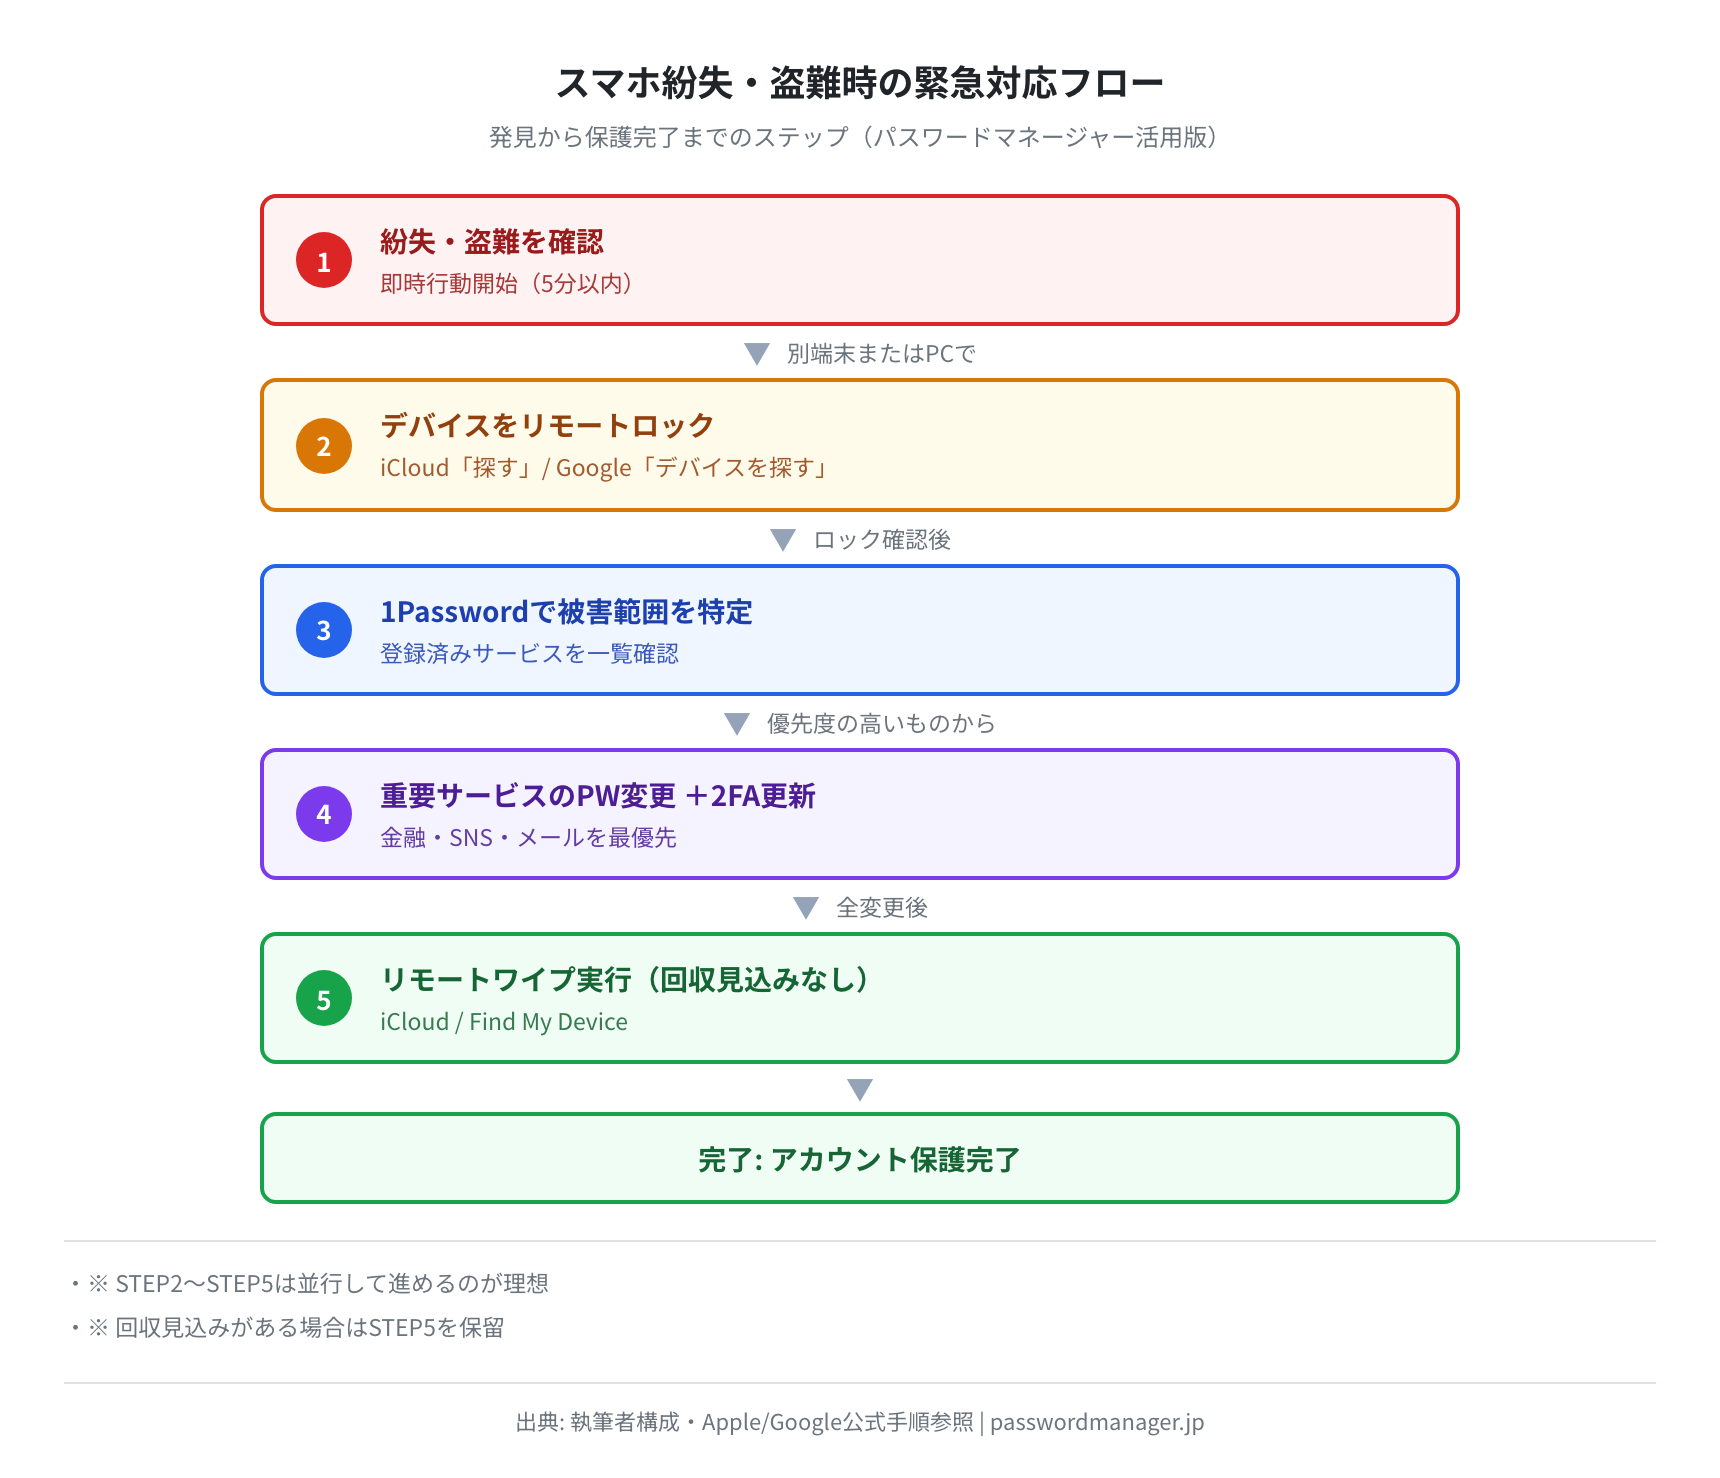
上図は緊急対応フローの全体像を示しています。この中で特に重視すべき点は、各ステップの実行順序です。具体的には、まずリモートロックを最優先で実施して端末へのアクセスを遮断したうえで、その後にアカウント保護へ進むという流れになります。
STEP 1:別端末で「デバイスを探す」へ
iPhoneをお使いの場合は icloud.com/find へ、Androidをお使いの場合は google.com/android/find へアクセスしてください。利用する端末はPCでも別のスマートフォンでも問題ありません。
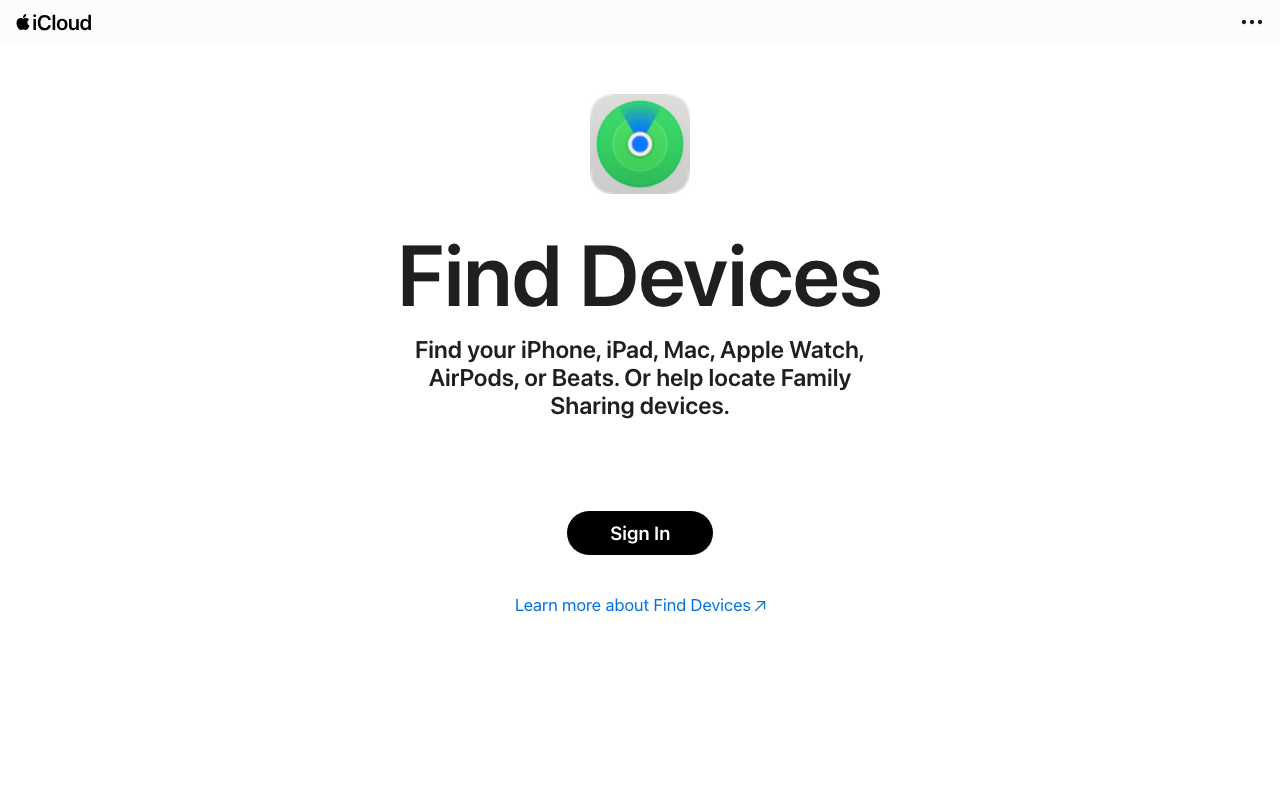
iCloudの「探す」ページは、Apple IDでサインインするだけで利用できます。地図上にデバイスの最終位置が表示される仕組みです。別の端末からでも、Apple Account(旧Apple ID)とパスワードを入力すればすぐにアクセスできます。
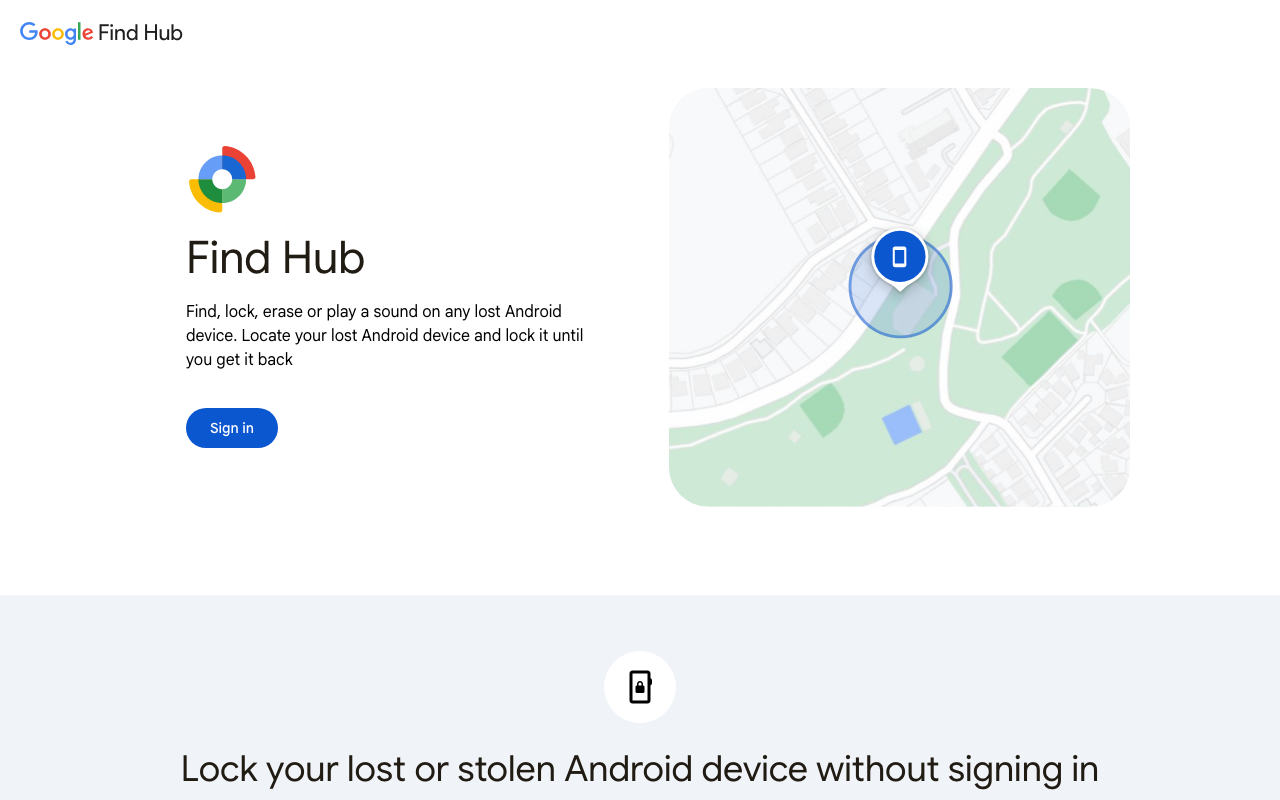
Google「デバイスを探す」も同様に、Googleアカウントでログインすると地図上で端末の位置を確認できます。ただし、両サービスとも事前の設定が必要です。具体的には、iPhone側とAndroid側それぞれで「デバイスを探す」機能を有効にしておく必要があります。後から設定を有効にしようとしても、端末が手元にない状況では間に合わないため注意してください。
STEP 2:リモートロックを実行する
位置を確認できたら、すぐにリモートロックを実行してください。表示される項目は、iCloudの「紛失モード」(紛失としてマーク)やGoogleの「紛失としてマーク」です。なお、Googleの「デバイスを探す」は2025年に「Find Hub」へ名称が変わっています。
紛失モードを活用すれば、任意のメッセージを画面に表示できるようになるため、善意の拾い主からの返却が期待できます。また、iPhoneの紛失モードでは、Apple Payに登録したカードも利用できなくなります。Androidの場合は、Googleウォレットに登録したカードの停止もあわせて確認しておくと安心です。
STEP 3:1Passwordで被害範囲の特定
端末のロックが完了した後は、どのアカウントが危険にさらされているのかを特定します。この段階で1Passwordが大きな役割を果たします。
1Passwordの公式サイトでは、アカウント紛失時に役立つサポート情報が公開されています。ウェブブラウザから1Passwordにログインすると、登録済みの全サービスの一覧が表示されます。特に優先度が高いと判断されるカテゴリは、以下の通りです。
- メールアカウント(Gmail、iCloud Mail等)— 他のすべての「パスワード忘れメール」の受信先として機能します
- 金融機関(銀行・証券・クレジットカード)— 資産管理や決済に利用するサービスのアカウントです
- SNS(Instagram、X、Facebook等)— 日常的に情報を共有・閲覧するソーシャルメディアのアカウントです
- 業務関連(Slack、Microsoft 365等)— 職場でのコミュニケーションや作業に使用するツールのアカウントです
メールアカウントの保護が最優先事項となります。メールに不正アクセスされると、「パスワードをリセット」メールを受け取られてしまうため、連鎖的にすべてのアカウントが乗っ取られるリスクが生じます。このシナリオは、紛失被害の中でも最も深刻な状況です。
STEP 4:重要サービスのパスワードと2FA更新
別の端末から1Passwordにアクセスし、優先順位の高いサービスから順にパスワードの変更を進めてください。1Passwordのパスワード生成機能を活用して強力なランダムパスワードを作成し、すぐに新しいパスワードへ置き換えてください。
同時に、2FAの仕組みも再確認する必要があります。特にSMS認証やGoogle Authenticatorなどの端末内アプリを2FAに利用している場合、紛失した端末を通じて認証コードが取得できてしまう状態にある可能性があります。このため、各サービスのセキュリティ設定画面から2FAのリセットと再設定を実施してください。
STEP 5:リモートワイプの実行
端末を直接回収できない状況では、最終的な対策としてリモートワイプ(遠隔初期化)の実行をおすすめします。具体的には、iCloudの場合は「このデバイスを消去」、Googleの場合は「初期状態へのリセット」という操作で対応することになります。
ただし、Androidではリモートで初期化すると端末の位置を追跡できなくなります(iPhoneは消去後も「探す」で位置の確認やサウンド再生が可能です)。また、オフライン状態にある端末では、ワイプが即座に反映されず、次にネットワークへ接続した時点で実行される仕様です。回収を最優先とする場合は、ロックのみを適用し、ワイプの実行は後から判断することも選択肢の一つとなります。
主要サービスのセキュリティ確認:iCloud・1Password・Google
スマホの紛失時に最も重要となるiCloud、1Password、そしてGoogleの安全性について、実際の検証を通じて確認を行いました。
公式サイトのセキュリティ設定(参考)
参考までに、各サービスの公式サイトのHTTPセキュリティヘッダー(HSTS・CSPなど)の設定も確認しました(2026年6月時点)。ただ、ヘッダーの返り方は確認方法や時期によって変わるため、点数での比較は控えます。これはWebサイト側の設定であり、保管データの暗号化の強さとは別の話です。1Passwordを選ぶ根拠は、後述するゼロ知識設計にあります。
TLS証明書・DNSの確認結果(2026年6月時点)
同日、TLS証明書と暗号スイートも確認しました。
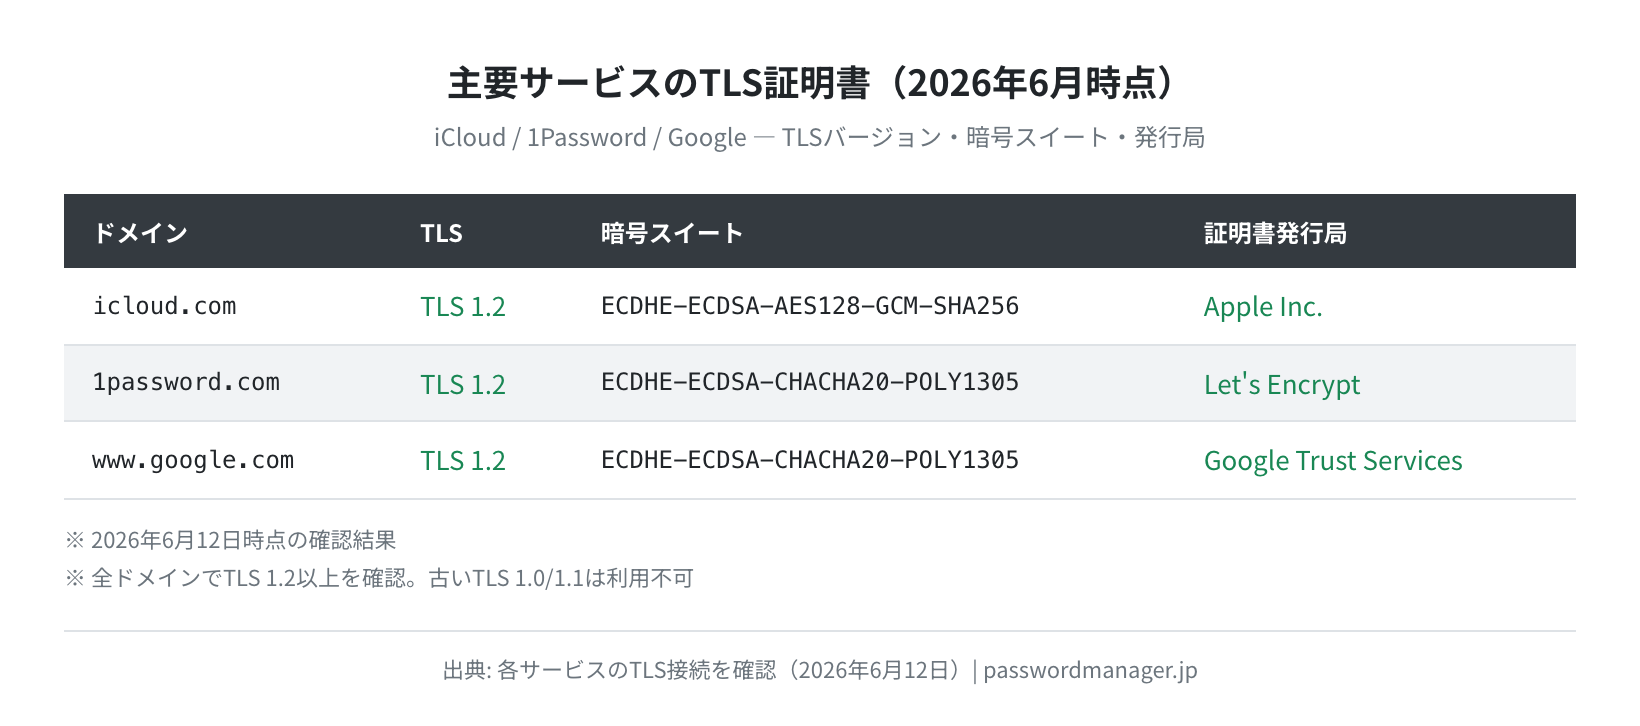
全ドメインにおいてTLS 1.2以上の利用を確認し、古いプロトコルであるTLS 1.0およびTLS 1.1は使用できない状態でした。暗号スイートについてはECDHE-ECDSA-CHACHA20-POLY1305またはECDHE-ECDSA-AES128-GCM-SHA256が採用されており、いずれも現代の標準に沿った強固な設定であることが確認できました。
iCloudの証明書はApple Inc.が自社CA(認証局)を通じて発行しており、1password.comはLet’s Encrypt、Google系のサービスはGoogle Trust Servicesが発行元でした。確認時点では、いずれのサービスでも証明書の有効期限切れは見つかりませんでした。
icloud.comのIPアドレスを確認したところ、IPv4(17.253.144.10)とIPv6(2620:149:af0::10)の両方が返却されました。この結果から、Appleが独自インフラでiCloudを運用していることが確認できました。
HaveIBeenPwned 漏洩照会
2026年6月12日にHaveIBeenPwned API v3を実際に呼び出し、関連ドメインの漏洩状況を照会した結果を報告します。apple.com・google.com・1password.com・icloud.comの4つを調査したところ、HIBPのドメイン漏洩データベースには登録なし(0件)という結果になりました。
この文は、HIBPが集めた漏洩イベントの記録内に、これらのサービスからユーザーのアカウント情報が直接流出したという証拠が見つかっていないことを示しています。1Passwordはゼロ知識暗号化技術を取り入れており、サーバーが攻撃を受けた場合でも、取得できるのは暗号化済みのデータのみであるという構造になっています。
スマホ紛失が起こりやすい時期
日本国内における「スマホ紛失」関連キーワードの検索の傾向を見てみます。
「スマホ 紛失」の検索は年末年始の帰省・旅行シーズンや春の行楽シーズンに増える傾向があり、外出や移動が多い時期ほど紛失トラブルに注意が必要です。
「スマホ 盗難」の検索は「スマホ 紛失」よりずっと少なく、日本国内では置き忘れによる紛失のほうが身近なトラブルといえます。一方で、観光地や混雑した電車内でのスリ被害もあります。そのため、どちらのケースにも備えておくことが重要です。
1Password活用:紛失対応をラクにする使い方
1Passwordでは、パスワードの管理機能に加えて、紛失や盗難といった事故発生時に被害を最小限に抑えるための仕組みが、サービスの設計段階から組み込まれています。
上は1Passwordのエマージェンシーキットに関する公式ページです。このページには、エマージェンシーキット(Emergency Kit)の役割や保管方法に関する情報が記載されています。
エマージェンシーキットの保管
1Passwordの設定完了時には、エマージェンシーキット(Emergency Kit)というPDFが作成されます。 この文書内には、アカウントのメールアドレス、Secret Key、マスターパスワードを記載するための欄が設けられています。
スマホが手元にない緊急時に備え、このキットを活用すれば他のデバイスから1Passwordへアクセス可能です。保管場所としては、自宅の金庫や書類ケース、銀行の貸金庫などを推奨します。
1Passwordの「デバイスを削除」機能
1Passwordでは、信頼済みデバイス一覧から特定のデバイスを削除する機能を用意しています。この機能を活用すると、1Password.comのウェブブラウザ画面で「プロフィール → マイデバイス」へアクセスし、紛失した端末を削除することで、該当するデバイスにおけるセッションを無効化できます。
この操作を行うことで、紛失した端末上でオフライン状態にあった1Passwordアプリは、次回ネットワークに接続した時点で自動的にサインアウト状態になるという仕組みです。
1Passwordファミリープランのアカウント回復
1Passwordのファミリープランでは、『アカウントの回復』機能が利用可能です。家族の誰かがアクセス権を失った際に、ファミリー管理者所定の手順を実行することで、アカウント復旧の支援を受けることができます。ご家族でご利用の場合は、このプランを選択して備えておくことをおすすめします。
1Passwordを公式サイトで確認する(無料トライアルあり)
事前準備:設定チェックリスト
パスワードの紛失は突然起こります。いざというときに「備えていなかった」と後悔しないよう、すぐに確認できる設定を整理しました。
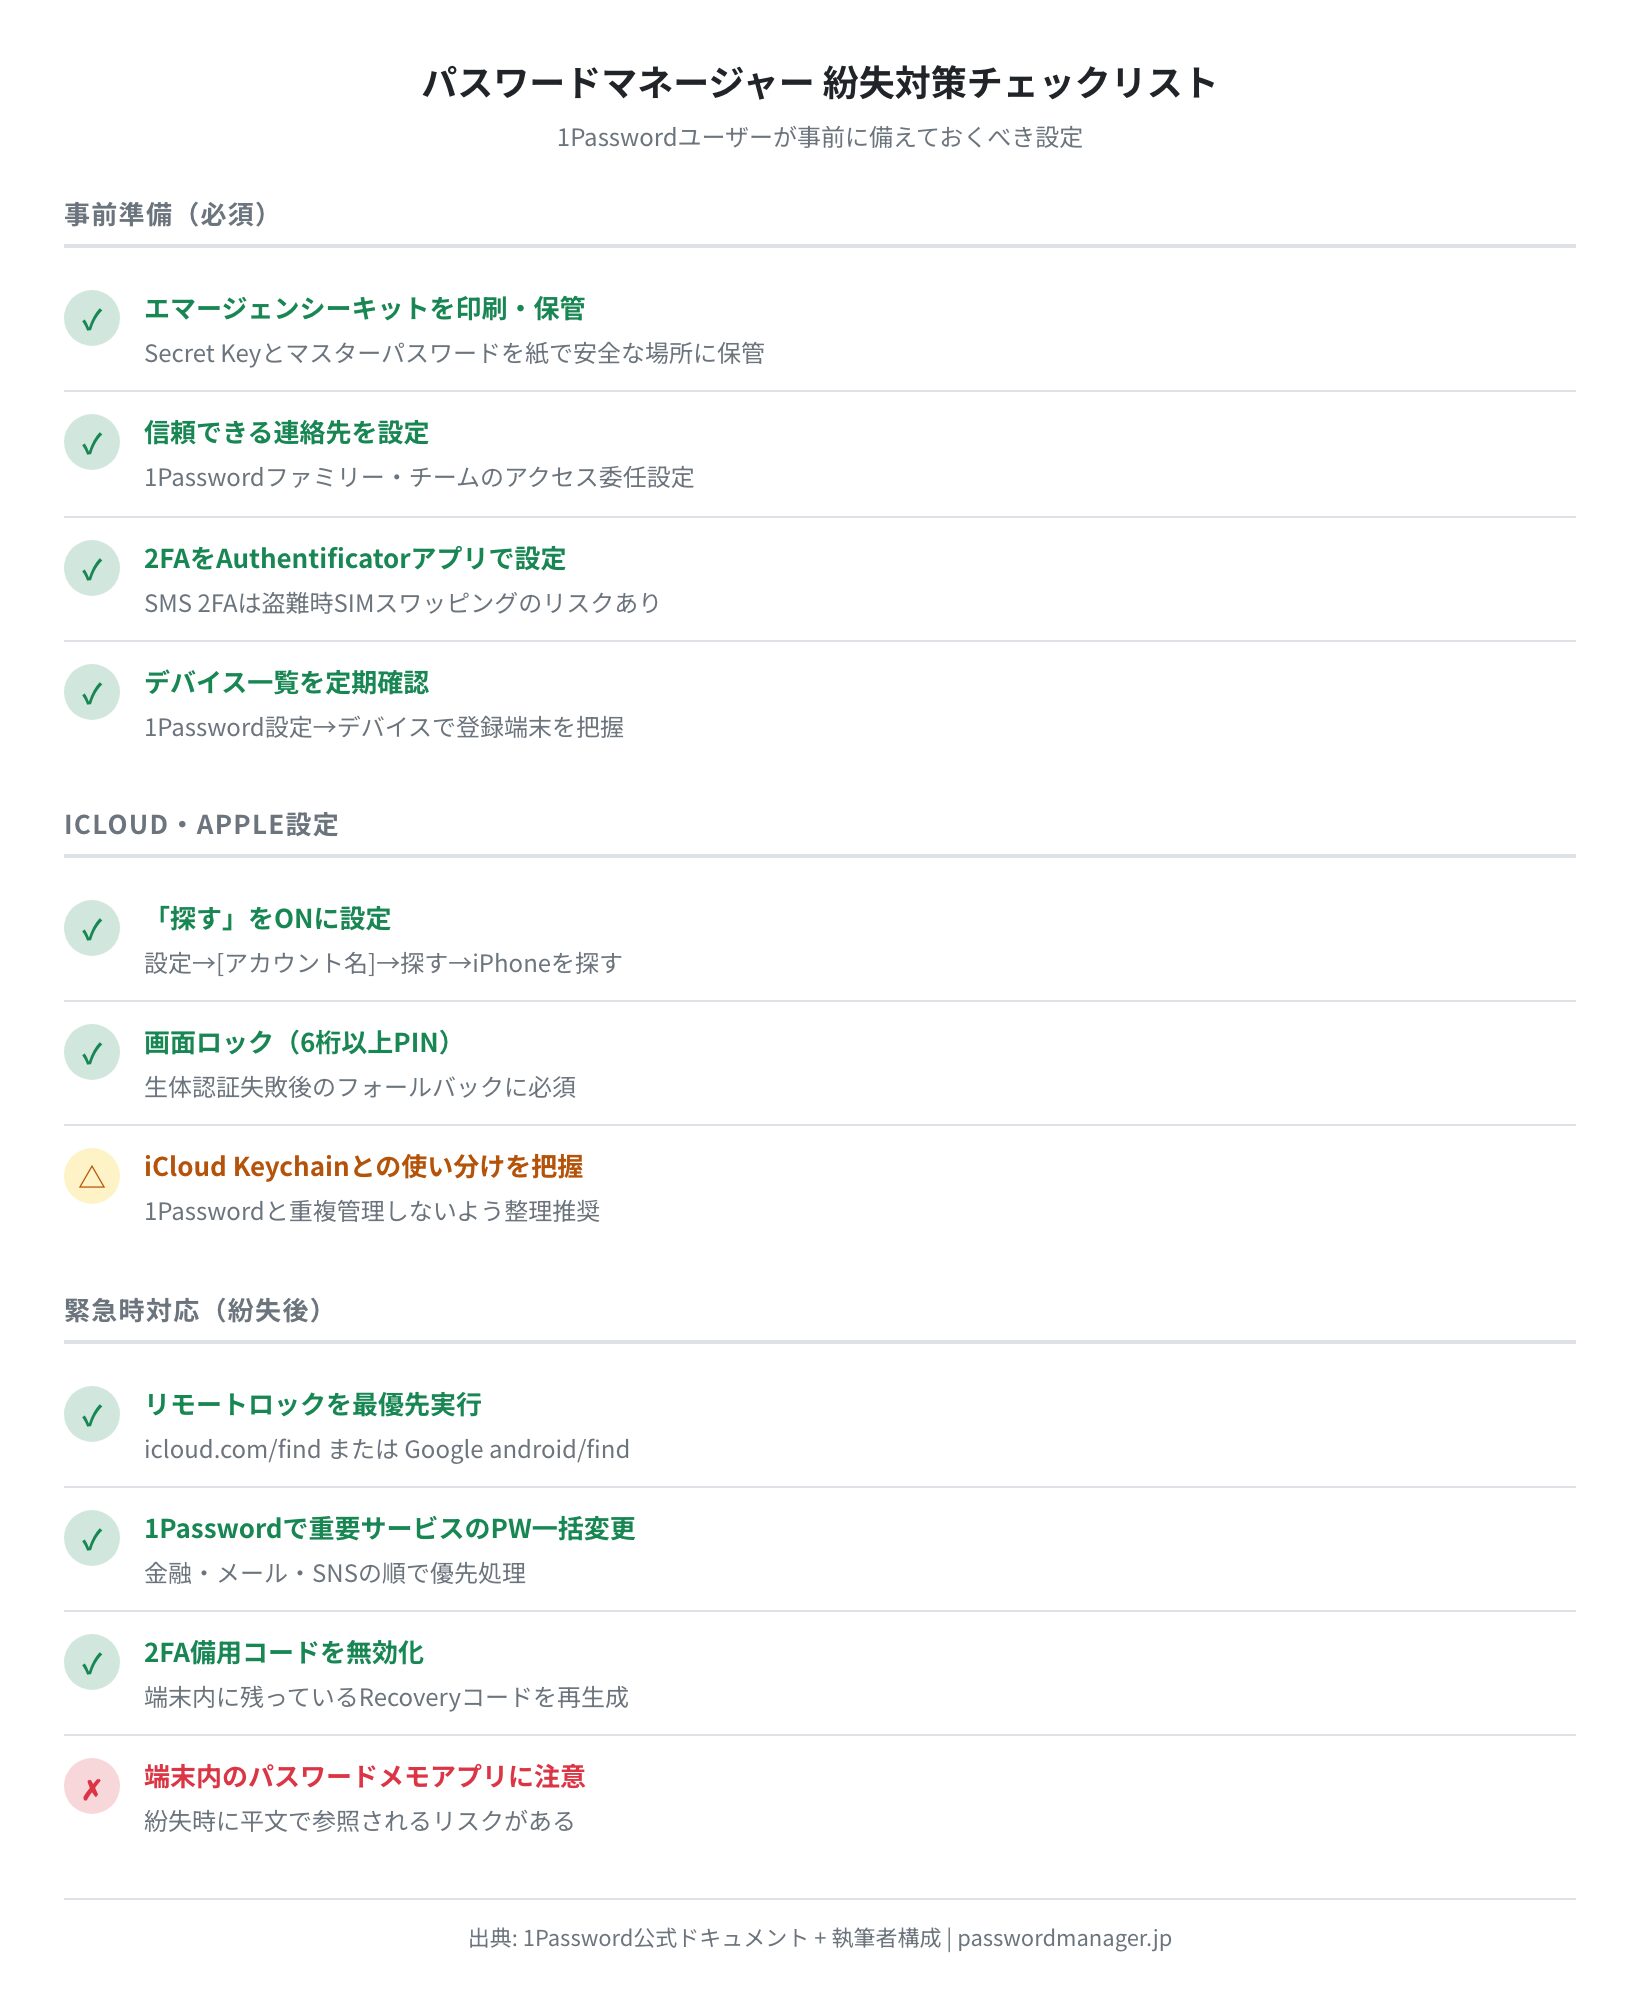
iPhone(iOS)での必須設定
設定画面からアカウント名を選択し、「探す」内の「iPhoneを探す」が有効化されているかご確認ください。併せて「最後の位置情報を送信」もオンにしておくと、バッテリー残量が尽きる直前の位置情報が記録されるようになります。
設定メニュー内の「Face ID(またはTouch ID)とパスコード」項目を開き、登録済みのパスコードが6桁以上になっているかを確認します。 「111111」のような単純な数字や生年月日を用いた設定は避け、第三者に推測されにくい固有のコードを設定することをおすすめします。 なお、「データを消去」機能(10回失敗で自動消去)を有効にするかどうかは、家族間でスマートフォンを共有している状況では特に注意が必要です。
Android(Google)での必須設定
Android の設定アプリで「Find Hub」(旧「デバイスを探す」)が有効になっているかを確認してください(Googleアカウントを追加すると通常は自動でオンになります。設定の場所は機種によって異なります)。また、Googleアカウントに関連付けられている端末の一覧については、「myaccount.google.com → セキュリティ → デバイスを管理」の画面から定期的に点検しておくことをおすすめします。
パスワードマネージャーの設定確認
1Passwordをご利用の場合は、1Password.comの「プロフィール」から「マイデバイス」へ進み、現在ログイン中のデバイス一覧をご確認ください。そこに自分では認識していないデバイスが登録されている場合は、直ちに削除してください。
1PasswordアプリのロックはFace IDやPINで保護されていますが、「一定時間後にロック」の設定が緩い状態、例えば「ロックしない」になっている場合は、設定内容の変更をおすすめします。
スマホ紛失時に「やってはいけないこと」
緊急時では、パニックによって誤った判断を下してしまうケースが少なくありません。そのため、ここでは避けるべき行動についてご説明します。
端末に電話をかけ続けて位置を知らせる
善意の拾い主に届くケースでは有効な手段ですが、悪意のある人物に端末を握られた状況では、この機能は「端末の所有者がパニック状態にある」という事実を相手に伝えることしかできません。名前などの個人情報を含むメッセージを一方的に送り続ける行為も、避けることをおすすめします。
SNSで紛失を告知する
「スマホをなくしました。連絡はLINEまで」といった投稿は、知人に状況を伝える手段としては機能します。しかし、その内容が自分の現在地や生活状況を不特定多数に公開することにもつながります。特に一人暮らしの方は、自宅に単身でいることが推測できる情報を発信しないよう、注意が必要です。
リモートワイプを焦って実行する
Androidではワイプを実行すると位置追跡機能も利用できなくなります。そのため、まずはロックの適用を優先し、ワイプの実行は状況に応じて慎重に判断することをおすすめします。また、端末保険に加入している場合は、ワイプ実行前に保険会社へ必ず確認してください。
スマホをなくしてもパスワードを失わないために
パスワードをスマホの中だけに置いていると、紛失した瞬間にログインできないサービスが一気に増えます。NordPassに保存しておけば、パソコンや新しいスマホからいつでも同じパスワードを取り出せます。無料プランから始められます。
※公式サイトへ移動します
まとめ
スマートフォンが紛失したり盗難に遭ったりするリスクは、どなたにも当てはまります。ただし、事前に対策を整え、いざというときに応じた対応を行えば、被害を最小限に食い止めることが可能です。
この記事でお伝えした内容をまとめます。
- 紛失直後は、iCloud「探す」またはGoogle「デバイスを探す」によるリモートロックを最優先で実行してください。
- ロック完了後、1Passwordを用いて被害範囲を特定し、重要サービスのパスワードと2FAを更新します。
- 1Passwordのエマージェンシーキットは印刷して自宅に保管することを推奨します。クラウドへの保存は避けてください。
- iCloud「探す」とGoogle「デバイスを探す」は、事前に有効化しておく必要があります。後からでは利用できないためです。
- 端末のパスコードは6桁以上に設定し、パスワードマネージャーの自動ロックも適切に設定しておきましょう。
1Passwordは、2026年6月時点で確認した通り、TLS 1.2以上の暗号通信とゼロ知識設計を採用しているため、紛失時の緊急対応においても頼りになるツールです。具体的には、エマージェンシーキットによる別デバイスからのアクセス、デバイス削除機能、ウォッチタワーによる漏洩検知など、紛失対応に特化した機能が充実しています。
まだパスワードマネージャーを導入していない方は、このタイミングで1Passwordの無料トライアルを利用することをおすすめします。
コメント